
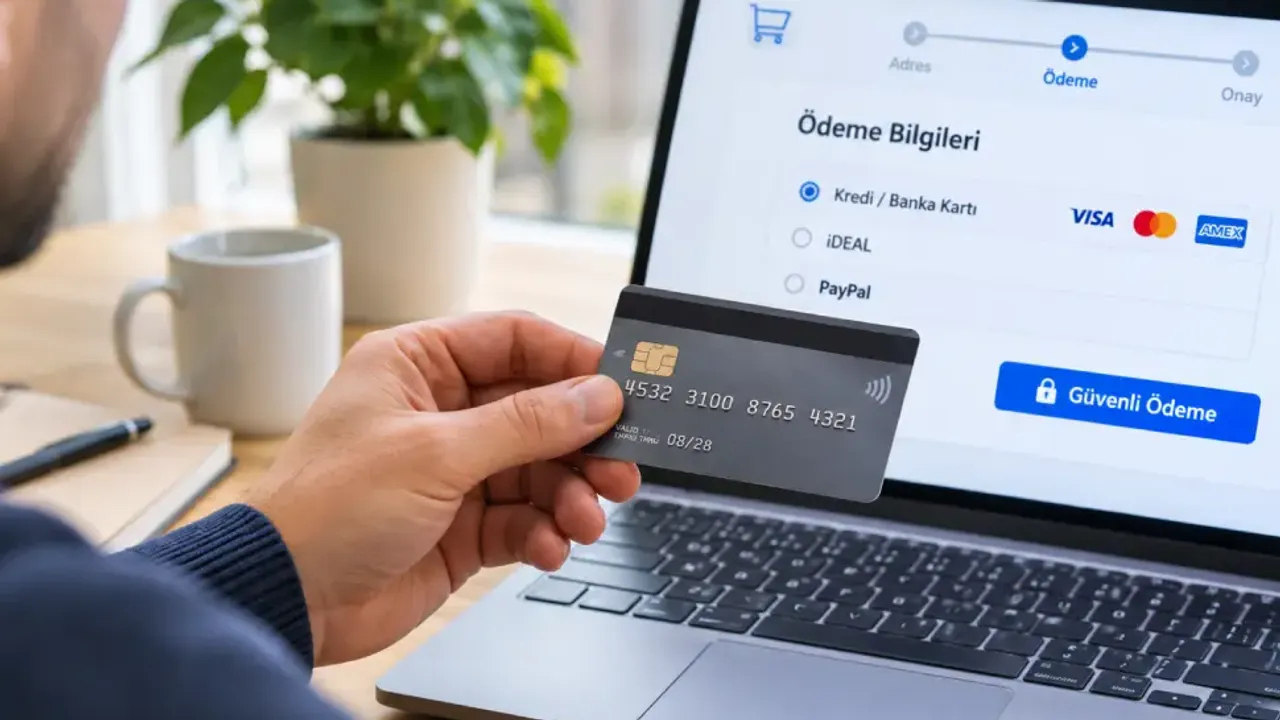
Hollanda'da KLM, ABN Amro, Ikea ve Heineken gibi büyük şirketlerin internet sitelerini ziyaret eden kişilerin ödeme bilgileri tehlikeye girmiş olabilir. Dünya genelinde 178 kuruluşu etkileyen siber saldırıda, internet sitelerine yerleştirilen zararlı kodlarla kredi kartı bilgilerinin ele geçirilmeye ve kripto para ödemelerinin saldırganların hesaplarına yönlendirilmeye çalışıldığı ortaya çıktı. Siber güvenlik şirketi Report URI, saldırganlarla bağlantılı kripto para hesaplarına yaklaşık 7 bin dolar aktarıldığını tespit etti. Kaç kişinin kredi kartı bilgilerinin ele geçirildiği ise henüz bilinmiyor.
Saldırı ortak kullanılan bir sistem üzerinden gerçekleştirildi
De Telegraaf ve Reuters'ın haberlerine göre 16 Kasım Pazartesi günü gerçekleşen saldırı, şirketlere internet sitelerini geliştirme ve kullanıcı deneyimini iyileştirme hizmetleri sunan Optimizely adlı teknoloji platformu üzerinden gerçekleştirildi.
Saldırganlar, platform üzerinden farklı kuruluşların internet sitelerinde kullanılan yazılımlara zararlı kod yerleştirdi.
Etkilenen kuruluşlar arasında Hollanda'dan KLM, ABN Amro, Ikea ve Heineken'in yanı sıra Zoom, Salesforce, CNN ve BBC gibi uluslararası şirketler de bulunuyor.
Optimizely, saldırıyı doğrulayarak zararlı kodların kaldırıldığını ve etkilenen müşterilerin bilgilendirildiğini açıkladı. Şirket, benzer olayların önlenmesi amacıyla ek güvenlik önlemleri alındığını da bildirdi.
Kredi kartı bilgileri ve kripto para ödemeleri hedef alındı
Siber güvenlik şirketi Report URI'nin incelemesine göre zararlı kod, kullanıcıların ödeme sırasında girdikleri kredi kartı numarası, son kullanma tarihi ve güvenlik kodu gibi bilgileri ele geçirebilecek şekilde hazırlanmıştı.
Ancak risk bütün ödeme işlemlerini kapsamıyordu. Özellikle kart bilgilerinin doğrudan etkilenen internet sitelerindeki ödeme alanlarına girildiği işlemler hedef alındı. Adyen ve Stripe gibi ödeme kuruluşlarının ayrı ödeme alanlarında yapılan işlemlerde ise aynı yöntemle kart bilgilerine erişilemiyordu.
Saldırganlar ayrıca kripto para transferlerinde kullanılan alıcı cüzdan adreslerini değiştirmeye çalıştı. Böylece kullanıcıların göndermek istediği paranın gerçek alıcı yerine saldırganların hesaplarına aktarılması amaçlandı.
Report URI'nin incelemesinde, saldırganlarla bağlantılı kripto para hesaplarına yaklaşık 7 bin dolar aktarıldığı belirlendi. Ancak kaç kişinin kredi kartı bilgilerinin ele geçirildiği ve toplam zararın ne kadar olduğu henüz bilinmiyor.
Bazı iPhone ve iPad kullanıcıları da hedef alındı
Saldırının yalnızca ödeme bilgileriyle sınırlı olmadığı ortaya çıktı. Zararlı kodun internet tarayıcılarındaki bazı verileri ve ekran görüntülerini toplamaya çalıştığı, ayrıca güvenlik açıkları bulunan iPhone ve iPad cihazlarını hedef aldığı belirlendi.
Siber güvenlik uzmanları, özellikle güncellenmemiş iOS sürümlerini kullanan cihazların risk altında olabileceğini belirtti.
Reuters'a açıklama yapan Apple ise saldırıda kullanılan güvenlik açıklarının daha önce giderildiğini ve güncel yazılım kullanan cihazların bu açıklar üzerinden gerçekleştirilen saldırılara karşı korunduğunu bildirdi.
Pazartesi günü işlem yapanlara uyarı
Siber güvenlik uzmanları, 16 Kasım Pazartesi günü etkilenen internet sitelerinde kredi kartıyla ödeme yapan kişilere hesap hareketlerini kontrol etmelerini önerdi.
Kredi kartı ekstresinde kendilerine ait olmayan bir işlem gören kişilerin bankalarıyla veya kartı veren kuruluşla iletişime geçmeleri gerektiği belirtildi.
Kripto para transferi yapanlara alıcı cüzdan adreslerini kontrol etmeleri, iPhone ve iPad kullanıcılarına ise cihazlarının yazılımlarını güncel tutmaları tavsiye edildi. Bununla birlikte söz konusu internet sitelerini ziyaret eden herkesin kişisel bilgilerinin ele geçirildiği anlamına gelmiyor. Saldırının her kuruluşta veri kaybına yol açtığı da henüz doğrulanmış değil.
Hollanda'da başka internet siteleri de hedef alınmıştı
Hollanda'da kısa süre önce başka internet siteleri üzerinden de zararlı yazılım yayıldığı bildirilmişti. VI.nl, GeenStijl ve Bright gibi internet sitelerini etkileyen olayda, zararlı kodların reklamlar aracılığıyla ziyaretçilere ulaştırıldığı belirtilmişti.
Son saldırıda ise reklamlar yerine şirketlerin ortak kullandığı bir teknoloji platformu üzerinden zararlı kod yayıldı. Bu yöntem, farklı ülkelerde faaliyet gösteren çok sayıda kuruluşun aynı anda etkilenmesine neden oldu.
Dünya genelinde siber saldırılar artıyor
Dünya genelinde büyük şirketler ve kamu kurumları 2026 yılında da siber saldırıların hedefi oldu. Bazı saldırılarda kişisel bilgilerin ele geçirilmiş olabileceği açıklanırken bazılarında şirketlerin bilgisayar sistemleri ve faaliyetleri etkilendi.
Almanya'nın başkenti Berlin'de Eylül 2026'da ortaya çıkan siber saldırının ardından Rhysida adlı hacker grubu, Berlin yönetimine ait sistemlerden 5,7 terabayt veri çaldığını öne sürdü. Saldırganlar, bilgileri yayımlamamak karşılığında fidye talep etti. Berlin yönetimi ise ele geçirildiği iddia edilen veriler arasında kamu çalışanları ve vatandaşlara ait kişisel bilgilerin de bulunabileceğini açıkladı.
Japonya'da mobilya ve ev eşyası şirketi Nitori, Kasım 2026'da bilgisayar sistemlerine izinsiz erişildiğini duyurdu. Şirket, 37,62 milyona kadar müşteri kaydının ele geçirilmiş olabileceğini açıkladı. Söz konusu veriler arasında müşteri isimleri, adresleri ve iletişim bilgileri bulunurken kredi kartı bilgileri ile hesap şifrelerinin etkilenmediği belirtildi.
Norveçli enerji şirketi Equinor da 17 Kasım 2026'da bazı bilgisayar sistemlerine yönelik siber saldırı tespit ettiğini açıkladı. Şirket, saldırının petrol ve doğal gaz üretimini etkilemediğini ve veri çalındığına ilişkin herhangi bir belirtiye rastlanmadığını bildirdi.
KLM ve ABN Amro'nun da etkilendiği son saldırı ise çok sayıda kuruluşun ortak kullandığı teknoloji hizmetlerinin oluşturabileceği güvenlik risklerini gündeme getirdi. Saldırganlar, tek tek şirketlerin sistemlerine girmek yerine ortak kullanılan yazılımlara zararlı kod yerleştirerek dünya genelinde 178 kuruluşun internet sitesini etkiledi.
©Sonhaber.eu
Fotoğraf: Yapay zeka